Organización del sistema de archivos de Linux

luisllamas - organizacion sistema archivos en linux

En Linux, todo está organizado como un gran “mapa” bajo la raíz /: directorios, permisos, metadatos y puntos de montaje que hacen posible que el sistema (y tú) ubiquen cada cosa con precisión. Por eso, entender el Linux File System (sistema de archivos de Linux) no es solo teoría: es la base para administrar, depurar y mantener cualquier equipo o servidor con soltura.

Luis Llamas lo explica de forma clara y con ejemplos, y además suma un toque interactivo para practicar el razonamiento detrás de cómo se estructuran los directorios y qué significa encontrarte (o no) ciertos archivos donde deberían estar. Ideal si estás empezando, pero también si ya tocas Linux a diario y quieres afinar tu “brújula” cuando algo no cuadra.

https://www.luisllamas.es/organizacion-sistema-de-archivos-en-linux/

Comandos su y sudo en Linux: qué son, en qué se diferencian y cómo usarlos bien

sudo su

Valencia, 16/08/2026, G.B.
Si administras un sistema Linux, tarde o temprano necesitas ejecutar algo con privilegios de administrador. Para eso existen dos comandos clásicos: su y sudo. Se confunden a menudo porque hacen «cosas parecidas», pero funcionan de forma bastante distinta y esa diferencia importa, sobre todo en seguridad.

Qué hace su

su (substitute user) cambia de usuario dentro de la misma sesión de terminal, sin cerrar la sesión actual. Si lo ejecutas sin argumentos, intenta convertirte en root:

su

Te pedirá la contraseña de root. El problema en distribuciones como Ubuntu es que, por defecto, la cuenta root no tiene contraseña establecida (está bloqueada), así que su a secas no funciona salvo que la actives manualmente con sudo passwd root.

Un matiz importante que mucha gente pasa por alto: su sin el guión no carga el entorno completo del usuario destino (variables de entorno, PATH, etc.), lo que puede provocar errores de «orden no encontrada». La forma correcta es:

su -

Esto sí simula un login completo como root, con su propio entorno.

También puedes cambiar a otro usuario que no sea root:

su - nombreusuario

Y ejecutar un único comando como ese usuario sin abrir una sesión interactiva completa:

su nombreusuario -c 'whoami'

Qué hace sudo

sudo (superuser do) no cambia de usuario: ejecuta un comando puntual con privilegios elevados, pidiendo tu propia contraseña, no la de root.

sudo apt update
sudo systemctl restart nginx

Esto es justo lo que hace que Ubuntu y macOS desactiven la contraseña de root por defecto: en vez de compartir una contraseña maestra entre varios administradores, cada uno usa la suya y sudo decide, según el fichero /etc/sudoers, qué puede hacer cada cual.

Si necesitas una sesión completa como root en lugar de un comando suelto, existe el equivalente moderno:

sudo -i

Es prácticamente lo mismo que su -, pero pasando por el mecanismo de autenticación de sudo.

Diferencias clave (resumen práctico)

susudo
Contraseña que pideLa del usuario destino (root)La tuya propia
Uso típicoAbrir una sesión completaEjecutar un comando puntual
Registro de auditoríaLimitadoRegistra en /var/log/auth.log quién ejecutó qué y cuándo
Granularidad de permisosTodo o nadaSe puede limitar por comando, usuario o grupo
Estado en UbuntuRoot bloqueado por defectoHabilitado y recomendado

Este último punto es la razón real por la que sudo se ha impuesto: permite dar acceso administrativo limitado (por ejemplo, solo a systemctl restart nginx, no a todo el sistema), mientras que su es binario: o tienes la contraseña de root, o no tienes nada.

Configurar quién puede usar sudo

Los permisos se definen en /etc/sudoers, pero nunca se edita directamente con un editor de texto normal: un error de sintaxis ahí puede dejarte sin forma de recuperar privilegios de administrador. Se usa siempre:

sudo visudo

visudo bloquea el archivo, valida la sintaxis antes de guardar y evita dejar el sistema en un estado roto.

Hoy en día se recomienda no tocar /etc/sudoers en sí, sino añadir ficheros propios en /etc/sudoers.d/, por ejemplo:

sudo visudo -f /etc/sudoers.d/miusuario

Con una línea como esta le das a un usuario acceso completo:

miusuario ALL=(ALL:ALL) ALL

O, de forma mucho más segura, acceso solo a un comando concreto sin pedir contraseña (útil para scripts automatizados o tareas programadas):

deploy ALL=(root) NOPASSWD: /usr/bin/systemctl restart nginx

Añadir a un usuario al grupo sudo (en Ubuntu/Debian) tiene el mismo efecto que la primera línea, y suele ser más práctico que editar ficheros a mano:

sudo usermod -aG sudo nombreusuario

Comandos de sudo que conviene conocer

  • sudo -l — lista qué comandos puede ejecutar tu usuario con sudo.
  • sudo -k — invalida la caché de autenticación, así el próximo sudo te vuelve a pedir contraseña.
  • sudo -v — refresca el «ticket» de sudo sin ejecutar ningún comando.
  • sudo !! — repite el último comando pero con sudo delante (muy útil cuando olvidas anteponerlo).

Sobre este último: por defecto, tras autenticarte con sudo, el sistema no vuelve a pedir contraseña durante 15 minutos. Es cómodo, pero también un riesgo si dejas la terminal desatendida. Se puede ajustar (o eliminar) ese margen con Defaults timestamp_timeout=0 en /etc/sudoers.d/.

sudo su: el atajo que todo el mundo usa

Es habitual ver esta combinación:

sudo su

Aquí pides tu propia contraseña (vía sudo) para lanzar una sesión de root (vía su), sin necesidad de activar nunca la contraseña de root. Es el método recomendado si de verdad necesitas una shell interactiva como root en un sistema Ubuntu moderno, en lugar de activar la cuenta root manualmente.

Alternativa más moderna: doas

En distribuciones más minimalistas (OpenBSD, y disponible también en Debian/Ubuntu vía paquete) existe doas, pensado como una alternativa ligera a sudo, con una configuración mucho más simple en /etc/doas.conf. No ha desplazado a sudo en el mundo Ubuntu/Debian, pero es una opción a tener en cuenta en entornos donde se prioriza minimizar la superficie de ataque.

Buenas prácticas

  1. Evita trabajar como root de forma continua; usa sudo comando a comando.
  2. Nunca edites /etc/sudoers sin visudo.
  3. Da permisos específicos por comando (NOPASSWD con ruta exacta) en vez de acceso total cuando sea posible, especialmente para cuentas de automatización.
  4. Revisa /var/log/auth.log periódicamente si gestionas un servidor con varios administradores; ahí queda constancia de cada uso de sudo.
  5. Ten en cuenta que sudo -s abre un shell que no registra los comandos que escribas dentro de él, a diferencia de invocaciones individuales de sudo comando. Si te importa la auditoría, evita ese patrón.

En resumen

su cambia de identidad; sudo presta privilegios para una acción concreta sin dejar de ser tú mismo. En cualquier sistema Ubuntu o Debian actual, la recomendación sigue siendo la misma que hace más de una década: usa sudo para el día a día, reserva sudo -i o sudo su para cuando de verdad necesites una shell completa como root, y controla los permisos finos vía visudo y /etc/sudoers.d/.

Comandos para configurar Debian desde terminal

Valencia, 13/08/2026, G.B.
Dejo un repaso práctico con comandos que suelen funcionar en Debian actuales para tareas comunes: identificar la versión, actualizar el sistema, configurar red (IP/DNS), revisar historial, gestionar discos, procesos, directorios/ficheros, usuarios y operaciones básicas.

Estructura y puntos principales (índice)

El contenido se divide en 10 bloques, cada uno con comandos concretos y listos para copiar:

  • Identificación del sistema — cat /etc/os-release y cat /etc/debian_version para saber la versión exacta de Debian.
  • Actualización de paquetes — diferencia claramente entre apt update, apt upgrade y apt full-upgrade, explicando que este último puede implicar remociones de paquetes incompatibles; añade autoremove y clean para limpieza de caché.
  • Configuración de red — cubre visualización de interfaces (ip link, ip addr, ip route), asignación temporal de IP y gateway, y edición de /etc/resolv.conf para DNS. Incluye una nota práctica útil: en sistemas donde NetworkManager o systemd-resolved gestionan la red, los cambios manuales al resolv.conf pueden revertirse si no se ajusta también el gestor de red.
  • Historial de comandos — history, borrado selectivo (history -d) y limpieza de pantalla.
  • Discos y particiones — lsblk, fdisk -l, df -h.
  • Procesos — listado con ps aux y terminación de procesos, distinguiendo kill de kill -9.
  • Directorios — operaciones básicas de creación, borrado y navegación.
    Ficheros — creación con touch y concatenación con cat.
  • Usuarios — cambio de contraseña, creación de usuarios, bloqueo de cuentas (passwd -l).
  • Operaciones del sistema — reinicio y apagado.

1) Comprobar sistema y versión de Debian

cat /etc/os-release

Versión específica:

cat /etc/debian_version

2) Actualizar paquetes y sistema

Actualizar listas de paquetes:

sudo apt update

Actualizar paquetes instalados (sin cambios agresivos):

sudo apt upgrade

Actualizar incluyendo dependencias que puedan requerir cambios/remociones (remociones se refiere a desinstalar algunos paquetes que ya no encajan con las nuevas dependencias, o que no se pueden mantener mientras el sistema queda consistente) si es necesario:

sudo apt full-upgrade

Si necesitas limpiar caché:

sudo apt autoremove
sudo apt clean

3) Configurar la red

Ver interfaces y direcciones

ip link
ip addr

Ver la ruta (por dónde sale el tráfico):

ip route

Configuración temporal de IP (para probar)

Asignar IP a una interfaz (temporal, hasta reiniciar o cambiar la configuración persistente):

sudo ip addr add 192.168.1.49/24 dev eth0

Eliminar esa IP:

sudo ip addr del 192.168.1.49/24 dev eth0

Añadir gateway por defecto (si aplica):

sudo ip route add default via 192.168.1.1

Quitar gateway por defecto:

sudo ip route del default via 192.168.1.1

DNS (nameservers)

Editar el fichero de resolución:

sudo nano /etc/resolv.conf

Añadir líneas como:

nameserver 192.168.0.1
nameserver 87.216.1.65

Nota práctica: en algunas instalaciones, /etc/resolv.conf lo gestiona NetworkManager o systemd-resolved. Si al editar “se revierte”, hay que ajustar la configuración en el gestor de red.

4) Historial de comandos

history

Mostrar los últimos 10:

history 10

Borrar historial:

history -c

Borrar una línea concreta (índice del historial):

history -d 342

Borrar la pantalla:

clear

5) Discos y particiones

Listar dispositivos/particiones:

lsblk

Ver particiones con detalle:

sudo fdisk -l

Ver espacio libre y puntos de montaje:

df -h

6) Procesos

Ver procesos en ejecución:

ps aux

Matar un proceso (por PID):

sudo kill -9 <PID>

(Para matar sin -9 cuando sea posible):

sudo kill <PID>

7) Directorios

Crear directorios:

mkdir directorio1 directorio2

Borrar directorio vacío:

rmdir directorio

Borrar directorio no vacío (con cuidado):

rm -r directorio

Mostrar directorio actual:

pwd

Listar contenido:

ls

Listar con permisos y propietarios:

ls -l

Volver al home:

cd ~

8) Ficheros

Crear un archivo vacío:

touch nombrearchivo

Crear un archivo concatenando dos archivos:

cat archivo1 archivo2 > suma

9) Usuarios

Cambiar contraseña del usuario actual:

passwd

Crear un usuario:

sudo useradd pruebas

Establecer contraseña del usuario:

sudo passwd pruebas

Bloquear el acceso por contraseña (bloquear cuenta):

sudo passwd -l pruebas

Mostrar usuarios (lista de /etc/passwd):

cat /etc/passwd

10) Operaciones básicas del sistema

Reiniciar:

sudo reboot

Apagar:

sudo shutdown -h now

📦 Script de copia de seguridad en Linux de tu carpeta home con rsync

Ya tengo un script para copias de seguridad en mi PC con Linux, pero utilizo el comando cp.  El problema es que cp no tiene opción –exclude nativa, por lo que la solución más limpia es sustituirlo por rsync, que es su equivalente mejorado y acepta exclusiones. El resultado es idéntico en cuanto a la copia, pero con control total sobre lo que se incluye.

Las rutas de caché a excluir (en mi caso particular, aunque no son todas)  son:

  • Chromium: .cache/chromium
  • Brave: .cache/BraveSoftware
  • Firefox: .cache/mozilla

NOTA: Ojo, que en mi caso Chromium y Firefox están instalados con snap!

Aquí está el script con bash en miaso particular -copiando a un disc duro externo SSD denominado 224GB : Continuar leyendo «📦 Script de copia de seguridad en Linux de tu carpeta home con rsync»

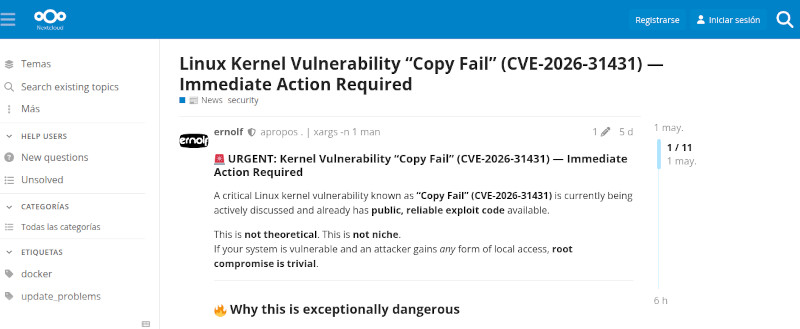
🚨 URGENTE: Vulnerabilidad del kernel «Copy Fail» (CVE-2026-31431): Acción inmediata requerida

Adjunto una taducción al castellano del artículo del soporte de Nextcloud sobre la reciente vulnerabilidad del Kernel de Linux: Linux Kernel Vulnerability “Copy Fail” (CVE-2026-31431) — Immediate Action Required

Una vulnerabilidad crítica del kernel de Linux conocida como «Copy Fail» (CVE-2026-31431) está siendo activamente discutida y ya cuenta con código de explotación público y fiable disponible.

Esto no es teórico. Esto no es un caso aislado. Si tu sistema es vulnerable y un atacante obtiene cualquier forma de acceso local, el compromiso total como root es trivial.

🔥 Por qué es excepcionalmente peligrosa

  • Afecta a kernels de Linux con muchos años de antigüedad
  • La explotación es determinista (sin condiciones de carrera, sin suposiciones)
  • Funciona en múltiples distribuciones con escasas o ninguna modificación
  • No deja rastros en el disco (las comprobaciones de integridad de archivos no sirven de nada)

En la práctica equivale a: un exploit → root en casi cualquier sistema

Continuar leyendo «🚨 URGENTE: Vulnerabilidad del kernel «Copy Fail» (CVE-2026-31431): Acción inmediata requerida»

El Comando `lastb` en Linux: ¿Qué es y para qué sirve?

lastb

En el mundo de Linux, la administración y la seguridad del sistema son aspectos fundamentales que todo administrador debe dominar. Uno de los comandos que puede ser de gran utilidad en este contexto es `lastb`. Veamos para qué se utiliza y sus atributos más relevantes.

¿Qué es `lastb`?

El comando `lastb` es una herramienta de línea de comandos en sistemas Linux que se utiliza para mostrar una lista de los intentos de inicio de sesión fallidos en el sistema. Esta información se extrae del archivo de registro `/var/log/btmp`, que almacena los registros de los intentos de acceso no autorizados. Al igual que el comando `last`, que muestra los inicios de sesión exitosos, `lastb` se centra en aquellos que no lograron acceder al sistema. Continuar leyendo «El Comando `lastb` en Linux: ¿Qué es y para qué sirve?»

Cómo utilizar el archivo fstab para montar un nuevo disco en Linux

ssd

Y otorgar permisos de lectura y escritura al usuario

Montar un nuevo disco en Linux y configurarlo para que se monte automáticamente al iniciar el sistema es una tarea común que se puede realizar utilizando el archivo fstab (aunque también hay formas ‘gráficas’ de hacerlo, como por ejemplo, utilizando la aplicación Discos (Disks) de la distro Ubuntu). Nota: este enlace te será útil al respecto: https://help.ubuntu.com/stable/ubuntu-help/disk.html.es

Vamos a ver cómo hacerlo con fstab. Además, vamos también a ver cómo otorgar permisos de lectura y escritura a un usuario específico.

Paso 1: Identificar el nuevo disco

Antes de modificar el archivo fstab, necesitas identificar el nuevo disco que deseas montar. Puedes hacerlo utilizando el comando `lsblk` o `fdisk -l`. Abre una terminal y ejecuta:

lsblk

Esto mostrará una lista de todos los dispositivos de bloque conectados. Busca el nuevo disco, que generalmente se mostrará como /dev/sdX (donde `X` es una letra que representa el disco, como `a`, `b`, etc.).

Paso 2: Crear un sistema de archivos (si es necesario)

Si el disco es nuevo y no tiene un sistema de archivos, necesitarás crear uno. Por ejemplo, para crear un sistema de archivos ext4, utiliza el siguiente comando (reemplaza /dev/sdX1 con la partición correcta):

sudo mkfs.ext4 /dev/sdX1

Nota: Este comando borrará todos los datos en la partición, así que asegúrate de que no haya información importante en ella.

Paso 3: Crear un punto de montaje

El siguiente paso es crear un directorio donde se montará el disco. Por ejemplo, puedes crear un directorio en /mnt:

sudo mkdir /mnt/nuevo_disco

Paso 4: Editar el archivo fstab

Ahora, necesitas editar el archivo fstab para que el sistema monte automáticamente el disco al iniciar. Abre el archivo con un editor de texto, como `nano` o ‘gedit:

sudo nano /etc/fstab

Agrega una línea al final del archivo con la siguiente sintaxis:

/dev/sdX1 /mnt/nuevo_disco ext4 defaults 0 2

Reemplaza /dev/sdX1 con la ruta de tu disco y `ext4` con el tipo de sistema de archivos que hayas creado. La opción `defaults` establece las opciones de montaje predeterminadas.

Paso 5: Montar el disco

Para montar el disco sin reiniciar, ejecuta el siguiente comando:

sudo mount -a

Esto montará todos los sistemas de archivos listados en fstab.

Paso 6: Otorgar permisos de lectura y escritura

Para otorgar permisos de lectura y escritura a un usuario específico, primero necesitas saber el nombre de usuario. Supongamos que el nombre de usuario es `usuario`. Cambia la propiedad del directorio montado al usuario:
sudo chown usuario:usuario /mnt/nuevo_disco

Luego, puedes ajustar los permisos para asegurarte de que el usuario tenga acceso completo:

sudo chmod 755 /mnt/nuevo_disco

Esto otorgará permisos de lectura y ejecución a todos, y permisos de escritura al propietario.

Paso 7: Verificar el montaje

Para asegurarte de que el disco se ha montado correctamente y que los permisos son los adecuados, puedes ejecutar:

df -h

Esto mostrará todos los sistemas de archivos montados y su uso. También puedes verificar los permisos con:

ls -l /mnt

Siguiendo estos pasos, habrás montado un nuevo disco en Linux utilizando el archivo fstab y otorgado permisos de lectura y escritura a un usuario específico. Recuerda hacer siempre una copia de seguridad de tus datos antes de realizar cambios en el sistema de archivos.

fstab

VokoscreenNG: grabaciones de pantalla sencillas y efectivas en Linux

vokoscreen-ng

vokoscreen-ng

Si alguna vez has querido grabar tu pantalla en Linux, ya sea para crear tutoriales, grabar videojuegos o realizar presentaciones, VokoscreenNG es una de las mejores opciones disponibles. Veamos sus características y cómo puedes empezar a usarlo de manera sencilla.

¿Qué es VokoscreenNG?

VokoscreenNG es un software de grabación de pantalla que permite capturar tanto vídeo como audio en tu computadora. Es una herramienta de código abierto, lo que significa que es gratuita y está disponible para todos los usuarios de Linux. Su interfaz intuitiva y sus múltiples opciones de configuración lo convierten en una excelente elección tanto para principiantes como para usuarios más avanzados.

Características Principales

1. Grabación de pantalla completa o seleccionada: Puedes elegir grabar toda la pantalla o solo una parte específica. Esto es útil si solo deseas capturar una ventana o un área en particular.

2. Captura de audio: VokoscreenNG permite grabar el audio del sistema y/o el audio de un micrófono. Esto es ideal para crear tutoriales donde necesitas explicar lo que estás haciendo.

3. Opciones de configuración: La aplicación ofrece varias configuraciones para ajustar la calidad del video, la tasa de cuadros por segundo (FPS) y el formato de salida. Esto te permite personalizar la grabación según tus necesidades.

4. Interfaz amigable: Su diseño es sencillo y fácil de navegar, lo que facilita la grabación incluso si no tienes experiencia previa.

5. Soporte para webcam: Puedes incluir la imagen de tu webcam en la grabación, lo que es perfecto para tutoriales donde deseas mostrarte mientras explicas.

6. Exportación sencilla: Una vez que hayas terminado de grabar, puedes exportar tu video en varios formatos, lo que facilita compartirlo en diferentes plataformas.

Cómo empezar a usar VokoscreenNG

Instalación

Para instalar VokoscreenNG en tu sistema Linux, puedes utilizar el gestor de paquetes de tu distribución. Por ejemplo, en Ubuntu, puedes abrir una terminal y ejecutar:

sudo apt install vokoscreen-ng

Grabando tu Pantalla

1. Abrir VokoscreenNG: Una vez instalado, busca VokoscreenNG en tu menú de aplicaciones y ábrelo. También puedes hacerlo desde la terminal, como cualquier aplicación Linux:

iniciar_vokoscreenNG

2. Configurar la grabación: Antes de comenzar, ajusta las configuraciones según tus preferencias. Selecciona si deseas grabar toda la pantalla, una ventana específica o un área seleccionada. También puedes elegir la fuente de audio.

3. Iniciar la grabación: Haz clic en el botón de grabación para comenzar. VokoscreenNG te dará una cuenta regresiva antes de iniciar la grabación.

4. Detener la grabación: Cuando hayas terminado, simplemente haz clic en el botón de detener. Tu vídeo se guardará automáticamente en la ubicación que hayas especificado.

5. Revisar y compartir: Abre el archivo grabado y revisa tu trabajo. Si estás satisfecho de tu trabajo, compártelo con tus amigos o súbelo a tus redes.

Resumiendo, VokoscreenNG es una herramienta poderosa y fácil de usar para grabar la pantalla en Linux. Con su amplia gama de características y su interfaz amigable, es ideal tanto para principiantes como para usuarios experimentados. Ya sea que desees crear tutoriales, grabar videojuegos o realizar presentaciones, VokoscreenNG tiene todo lo que necesitas para capturar tu pantalla de manera efectiva.

P.D. Veremos más aplicaciones de captura de pantalla en Linux…

Editores de vídeo gratuitos que funcionan en Linux:

Kdenlive

  • Editor no lineal y de código abierto.
  • Soporta múltiples pistas, efectos y transiciones.
  • Interfaz intuitiva y compatible con varios formatos.

Shotcut

  • Gratuito y de código abierto.
  • Soporta una amplia gama de formatos y códecs.
  • Incluye herramientas avanzadas como filtros y keyframes.

OpenShot

  • Fácil de usar, ideal para principiantes.
  • Ofrece características como animaciones, transiciones y soporte para 3D.
  • Interfaz limpia y funcional.

Blender

  • Aunque es conocido como software de modelado 3D, también incluye un editor de vídeo.
  • Potente y versátil, pero con una curva de aprendizaje más pronunciada.

DaVinci Resolve

  • Gratuito para uso personal y profesional.
  • Herramientas avanzadas de edición, corrección de color y postproducción.
  • Requiere hardware potente para un rendimiento óptimo.

Olive

  • Editor de código abierto y en desarrollo activo.
  • Interfaz moderna y herramientas básicas de edición.

Acceso a archivos de usuarios en Nextcloud: diferencias entre WebDAV y la interfaz web

En Nextcloud, la URL para acceder a los archivos de un usuario específico sigue una estructura general. Si tienes un usuario llamado `USER` y una carpeta llamada `DOCS`, la URL para acceder a esa carpeta sería algo como:

https://tu-dominio.com/remote.php/dav/files/USER/DOCS/

Asegúrate de reemplazar `tu-dominio.com` con el dominio real donde está alojado tu Nextcloud. Esta URL te permitirá acceder a la carpeta `DOCS` del usuario `USER` a través del protocolo WebDAV. Sin embargo, no podrás acceder a esta URL mediante un navegador web, ya que es una interfaz WebDAV, la cual no es compatible con navegadores. La interfaz WebDAV está diseñada para ser utilizada por clientes que soportan este protocolo, como el cliente de sincronización de Nextcloud o aplicaciones de terceros que también lo soporten.

Si deseas acceder a los archivos de un usuario en Nextcloud a través de un navegador, debes hacerlo a través de la interfaz web de Nextcloud. La URL para acceder a la interfaz web sería algo como:


https://tu-dominio-nextcloud.com/

Una vez que ingreses a la interfaz web, podrás iniciar sesión con las credenciales del usuario `USER` y navegar a la carpeta `DOCS` desde allí.

Si necesitas acceder a los archivos mediante WebDAV, deberías usar un cliente que soporte WebDAV, como el cliente de escritorio de Nextcloud, o configurar un cliente de archivos en tu sistema operativo que permita conectarse a WebDAV.

El curso básico de Linux al final en Puntocomunica.com

curso linux

Bueno, al final me he decantado por Puntocomunica.com para publicar un pequeño Curso básico de Linux. Aunque aún me faltan los ejemplos prácticos, seguir ampliando el Apéndice del curso y corriendo errores, este es el índice del curso:
Temario